
Styring af Cloudflares cache
MCP Abilities – Cloudflare: find den gamle kopi, før I rydder cachen
I har rettet en side, men en besøgende ser stadig gårsdagens version. Cloudflare kan have sin egen kopi. Med denne MCP-udvidelse til WordPress kan I undersøge det offentlige svar, vælge hvad der skal ryddes, og kontrollere siden igen.
Én side kan have flere cachelagrede kopier
Starttidspunktet for et kursus er ændret på WordPress-webstedet, men besøgende ser stadig det gamle tidspunkt. Kontrollér først, at den gemte side er korrekt. Skeln derefter mellem WordPress-serverens cache, Cloudflares edge-cache og den besøgendes browsercache.
En rydning i Cloudflare fjerner de objekter, som er gemt dér. Den gemmer ikke indhold, som endnu ikke er gemt, og rydder ikke den besøgendes browsercache. Hvis oprindelsesserveren stadig leverer en gammel kopi, kan Cloudflare hente den samme gamle kopi igen.
URL-kontrollen viser HTTP-headere som CF-Cache-Status, Age og Cache-Control. Den sammenligner ikke sideteksten for jer. Læs også selve svaret. Cachestatus alene beviser ikke, at tidspunktet er korrekt.
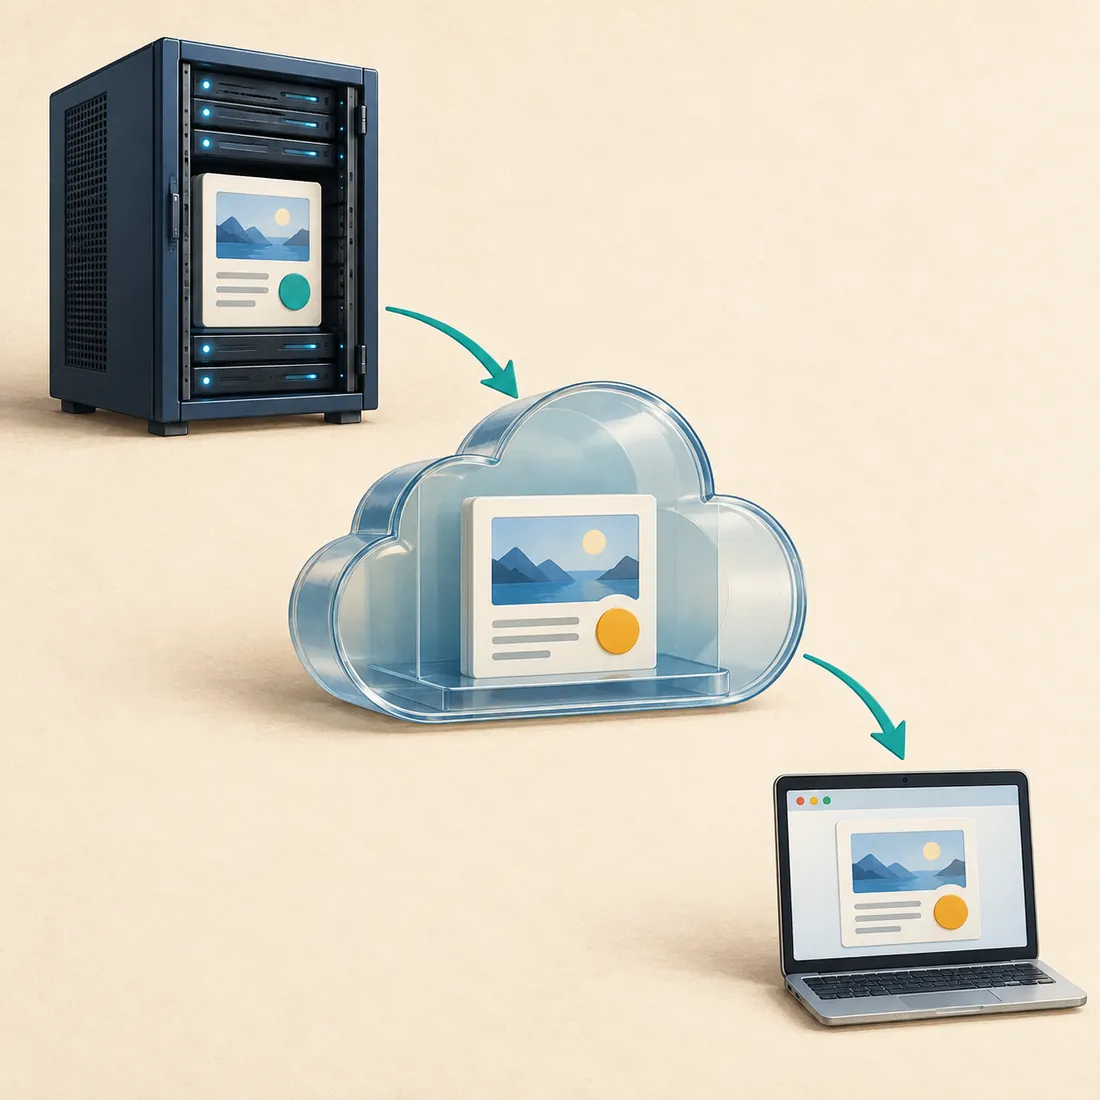
Kopien på oprindelsesserveren, markeret med blågrønt, er ændret. De gule kopier i edge-cachen og browseren er ældre. Hvert lag skal kontrolleres særskilt.
Rydning for én side kan ramme flere adresser
Udvidelsen omdanner sideadresser uden filendelse eller med .html til præfiksbaseret rydning, hvis de ikke har en forespørgselsstreng. Ressourceadresser og adresser med en forespørgselsstreng ryddes som præcise URL’er. Resultatet viser de automatiske omdannelser til præfikser.
Et præfiks som example.com/classes/ rydder også cachelagrede ressourcer under den sti. Det omfatter en gren af webstedet, ikke én fil. Kontrollér værtsnavn, sprogsti og afsluttende skråstreg, før I vælger det.
Rydning efter værtsnavn, cachetags eller hele zonen omfatter større grupper. Cloudflare understøtter disse metoder på alle abonnementer med kontobaserede grænser. Egne cachenøgler kan kræve HTTP-headere, som udvidelsens filfelt, der kun tager tekststrenge, ikke kan sende. Vælg et passende, understøttet omfang.
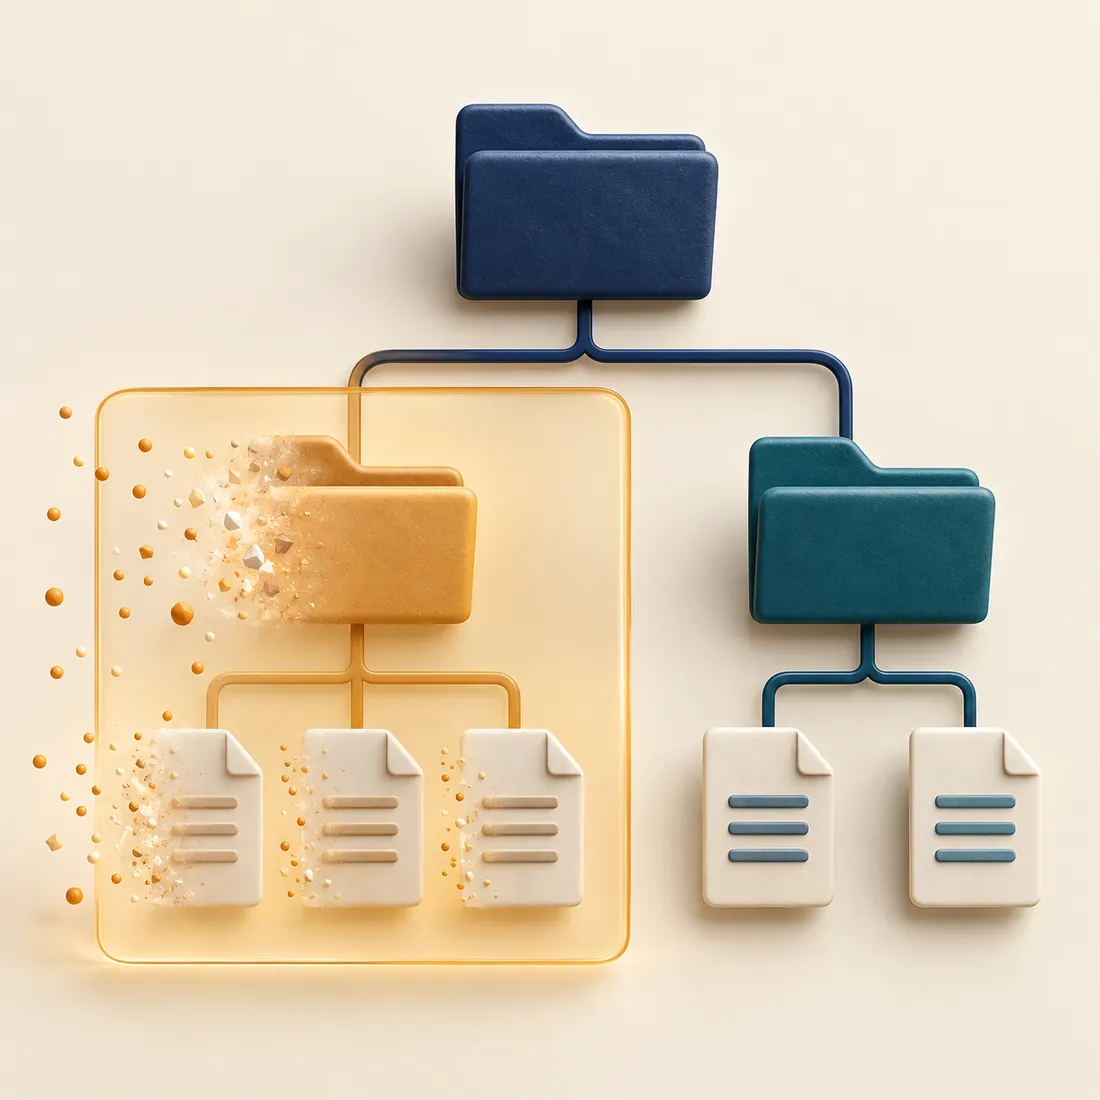
Den fremhævede gren viser rydningens omfang. Ressourcer under grenen er med; den anden gren er udenfor.
Undersøg, afgræns, ryd og kontrollér
1. Bekræft kilde og zone
Kontrollér det gemte WordPress-indhold og den præcise offentlige adresse. Læs, hvilken Cloudflare-zone der er tilsluttet, før I ændrer noget. En godkendt forbindelse til den forkerte zone er stadig det forkerte mål.
2. Læs svaret
Undersøg cacheindstillinger, regler og den berørte adresses HTTP-headere. Kontrollen håndterer højst 20 adresser og gentager hver anmodning to gange som standard. Kontrollér hvert forsøg og dets HTTP-status. Den overordnede succesværdi betyder kun, at kontrollen er afsluttet.
3. Vælg det mindste passende omfang
Ved målrettet rydning skal I udtrykkeligt angive purge_everything: false og sende kontrollerede adresser eller præfikser. Gennemgå de rapporterede handlinger, også dem der er gennemført, hvis en senere anmodning fejler.
4. Kontrollér, hvad besøgende modtager
Hent den offentlige side igen, og kontrollér den ændrede tekst eller det ændrede billede. En vellykket rydning i Cloudflare bekræfter, at anmodningen blev accepteret, ikke at oprindelsesserveren leverede den rigtige side. Kontrollér browsercache og lokal cache hver for sig, hvis den gamle version stadig vises.
Vurdér cacheindstillingerne særskilt
Udviklingstilstand omgår Cloudflares cache midlertidigt, men sletter ikke cachelagrede filer. Cloudflare slår den normalt fra efter tre timer. Læs status, før I ændrer den. Brug rydning, når formålet er at fjerne en gemt kopi.
Handlingen til HTML-cacheregler viser som standard en forhåndsvisning af ændringen. Reglen gælder den valgte vært og undtager flere almindelige WordPress-stier og cookies. Den kan tilsidesætte oprindelsesserverens cacheinstruktioner. En forhåndsvisning beviser derfor ikke, at private sider er beskyttet.
Gennemgå egne stier til login, konto, betaling og personligt indhold, før I aktiverer HTML-cache. Egne undtagelser omfatter den valgte sti og underliggende stier. Undersøg det genererede udtryk, og test de faktiske stier og cookies, før I anvender reglen.
Udvidelsen forsøger også at rydde den offentlige værts rodpræfiks efter en afsluttet installation eller opdatering af et plugin. Tag højde for denne automatiske handling, når I planlægger ændringer. Den omfatter mere end én side.
Tilslut det rigtige WordPress-websted og den rigtige Cloudflare-zone
De angivne minimumskrav er WordPress 6.9 og PHP 8.0. WordPress 6.9 indeholder Abilities API. Brug en vedligeholdt PHP-version, en godkendt MCP Adapter-forbindelse og en WordPress-konto med ret til at administrere webstedets indstillinger.
Adgang til Cloudflare API kræver et egnet token eller en nøgle til den ønskede zone og de ønskede handlinger. Det officielle Cloudflare-plugin til WordPress kan levere forbindelsesoplysningerne. Understøttede WordPress-konstanter er en anden mulighed.
Handlingen, der konfigurerer forbindelsesoplysninger, kræver det officielle plugin og en præcis bekræftelse. Den kontrollerer zoneadgang, før indstillingerne gemmes, uden at returnere hemmeligheden. Det beviser ikke, at tokenet har alle rettigheder til cache og regler. Kontrollér, at de nødvendige handlinger findes i MCP-oversigten.
Se Cloudflares dokumentation om cacherydning, vejledning til udviklingstilstand og indstillinger for cacheregler for leverandørens virkemåde og aktuelle grænser.
Begynd med siden, der viser gammelt indhold
Installér udvidelsen, bekræft den tilsluttede zone, og undersøg den berørte adresse. Vælg, hvad der skal ryddes, ud fra resultaterne. Kontrollér derefter den side, besøgende faktisk modtager.