
Cachekontroll i Cloudflare
MCP Abilities – Cloudflare: hitta den gamla kopian innan ni tömmer cachen
Ni har rättat en sida, men en besökare ser fortfarande gårdagens version. Cloudflare kan ha en egen kopia. Med det här MCP-tillägget för WordPress kan ni granska det offentliga svaret, välja vad som ska tömmas och kontrollera sidan igen.
En sida kan finnas i flera cachade kopior
En WordPress-webbplats har ändrat starttiden för en kurs, men besökarna ser fortfarande den gamla tiden. Kontrollera först att den sparade sidan är rätt. Skilj sedan mellan WordPress-serverns cache, Cloudflares edge-cache och besökarens webbläsarcache.
När ni tömmer Cloudflare tas de objekt bort som lagras där. Det sparar inte osparat innehåll och tömmer inte besökarens webbläsarcache. Om ursprungsservern fortfarande skickar en gammal kopia kan Cloudflare hämta samma gamla kopia igen.
URL-kontrollen visar HTTP-huvuden som CF-Cache-Status, Age och Cache-Control. Den jämför inte sidtexten åt er. Läs även själva svaret. En cachestatus bevisar inte att starttiden är rätt.
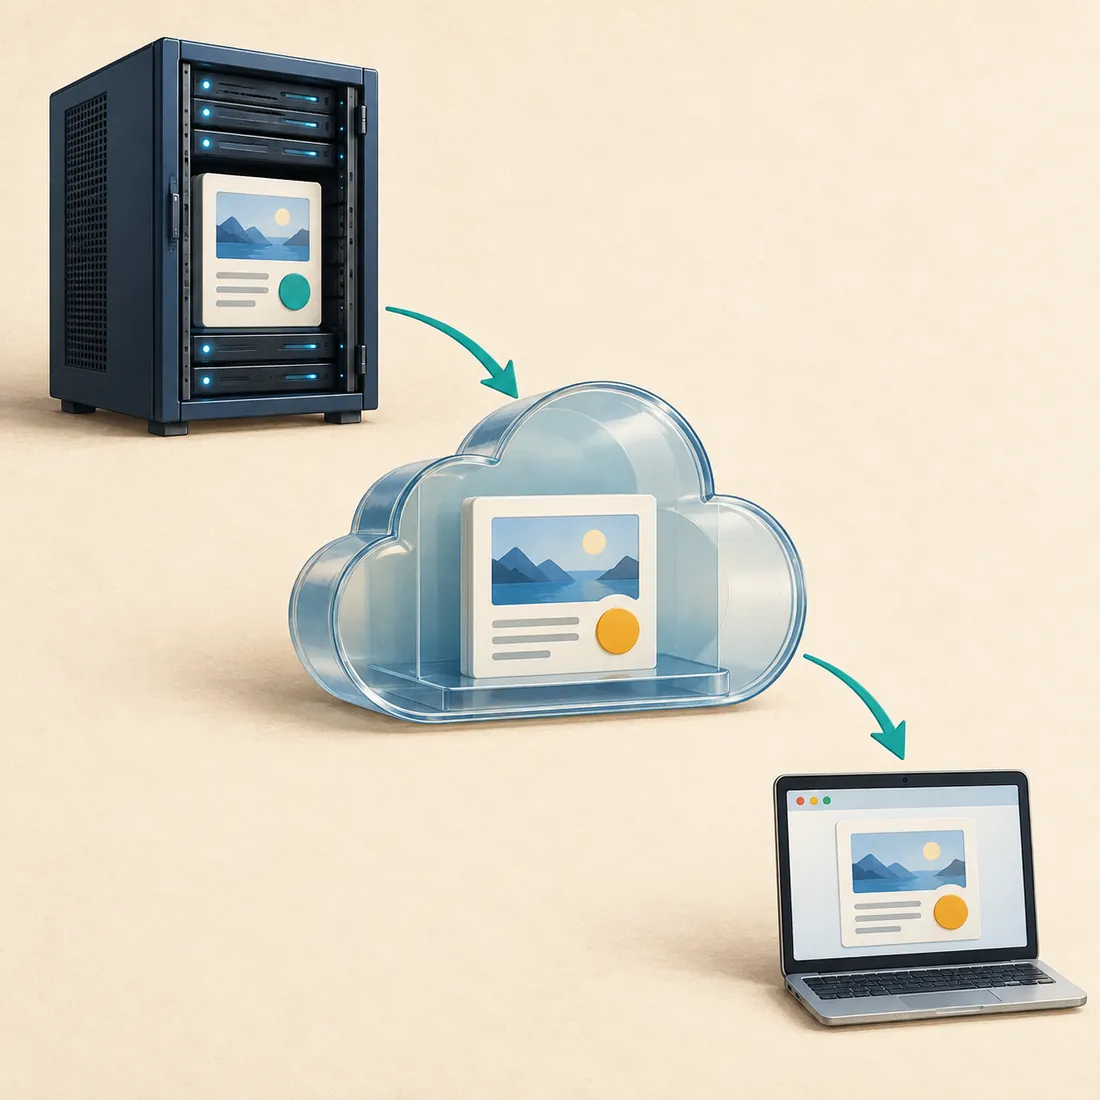
Ursprungskopian, markerad i blågrönt, har ändrats. De gulmarkerade kopiorna i edge-cachen och webbläsaren är äldre. Varje lager behöver kontrolleras för sig.
Tömning för en sida kan omfatta fler adresser
Tillägget omvandlar sidadresser utan filändelse eller med .html till prefixbaserad tömning om de saknar frågesträng. Resursadresser och adresser med frågesträng töms som exakta URL:er. Resultatet visar vilka adresser som automatiskt omvandlades till prefix.
Ett prefix som example.com/classes/ tömmer även cachade resurser under den sökvägen. Det omfattar en gren av webbplatsen, inte en fil. Kontrollera värdnamn, språksökväg och avslutande snedstreck innan ni väljer det.
Tömning efter värdnamn, cachetaggar eller hela zonen omfattar större grupper. Cloudflare stöder dessa metoder i alla abonnemang, med kontobaserade gränser. Egna cachenycklar kan kräva HTTP-huvuden som tilläggets filinmatning, som bara tar strängar, inte kan skicka. Välj en lämplig omfattning som stöds.
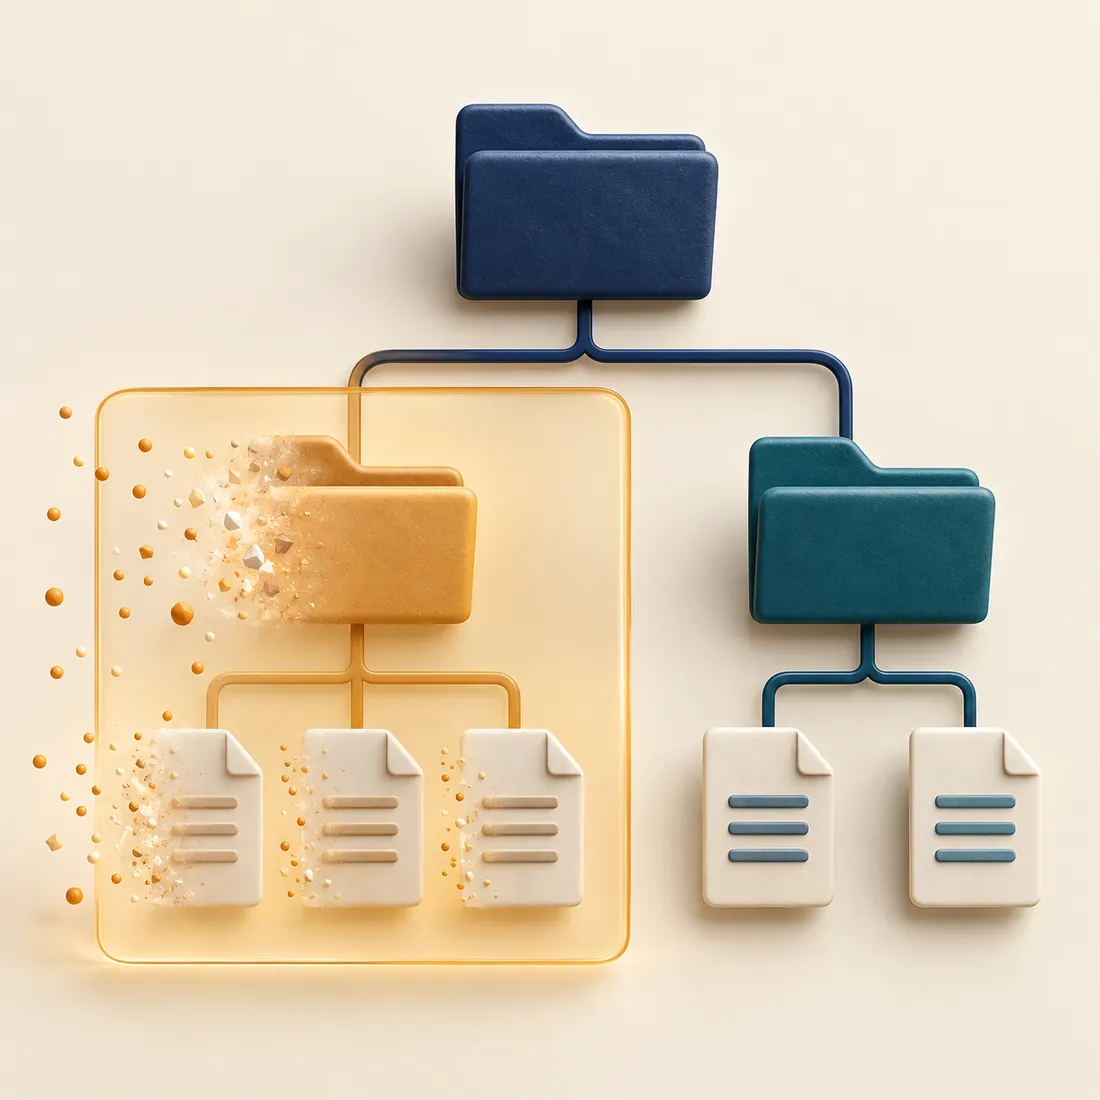
Den markerade grenen visar vad som töms. Resurser under grenen ingår; den andra grenen ligger utanför.
Undersök, avgränsa, töm och kontrollera
1. Bekräfta källan och zonen
Kontrollera det sparade WordPress-innehållet och den exakta offentliga adressen. Läs vilken Cloudflare-zon som är ansluten innan ni ändrar något. En autentiserad anslutning till fel zon är fortfarande fel mål.
2. Läs svaret
Granska cacheinställningar, regler och HTTP-huvuden för den berörda adressen. Kontrollen hanterar högst 20 adresser och skickar varje begäran två gånger som standard. Kontrollera varje försök och dess HTTP-status. Det övergripande framgångsvärdet betyder bara att kontrollen har slutförts.
3. Välj minsta lämpliga omfattning
Vid riktad tömning ska ni uttryckligen ange purge_everything: false och skicka kontrollerade adresser eller prefix. Läs de rapporterade operationerna, även sådana som redan har slutförts när en senare begäran misslyckas.
4. Kontrollera vad besökarna får
Hämta den offentliga sidan igen och kontrollera den ändrade texten eller bilden. En lyckad tömning i Cloudflare bekräftar att begäran godkändes, inte att ursprungsservern levererade rätt sida. Kontrollera webbläsarcache och lokal cache separat om den gamla versionen finns kvar.
Bedöm cacheinställningarna separat
Utvecklingsläge kringgår tillfälligt Cloudflares cache men raderar inga cachade filer. Cloudflare stänger normalt av det efter tre timmar. Läs dess status innan ni ändrar den. Använd tömning när ni vill ta bort en lagrad kopia.
Åtgärden för HTML-cacheregler visar som standard en förhandsgranskning. Regeln gäller den valda värden och undantar flera vanliga WordPress-sökvägar och kakor. Den kan åsidosätta ursprungsserverns cacheinstruktioner. En förhandsgranskning bevisar därför inte att privata sidor är skyddade.
Granska egna sökvägar för inloggning, konto, kassa och personligt innehåll innan ni aktiverar HTML-cache. Egna undantag omfattar den valda sökvägen och underliggande sökvägar. Granska det genererade uttrycket och testa de faktiska sökvägarna och kakorna innan ni tillämpar regeln.
Tillägget försöker också tömma den offentliga värdens rotprefix efter en slutförd installation eller uppdatering av ett tillägg. Ta hänsyn till det automatiska beteendet när ni planerar ändringar. Det omfattar mer än en enda sida.
Anslut rätt WordPress-webbplats och Cloudflare-zon
De angivna minimikraven är WordPress 6.9 och PHP 8.0. WordPress 6.9 innehåller Abilities API. Använd en underhållen PHP-version, en autentiserad MCP Adapter-anslutning och ett WordPress-konto med rätt att hantera webbplatsens inställningar.
Cloudflares API kräver en lämplig token eller nyckel för avsedd zon och avsedda åtgärder. Det officiella Cloudflare-tillägget för WordPress kan tillhandahålla anslutningsuppgifterna. WordPress-konstanter som stöds är ett annat alternativ.
Åtgärden som konfigurerar anslutningsuppgifter kräver det officiella tillägget och en exakt bekräftelse. Den kontrollerar zonåtkomsten innan inställningarna sparas, utan att returnera hemligheten. Det bevisar inte att token har alla cache- och regelbehörigheter. Kontrollera att nödvändiga åtgärder visas i MCP:s funktionslista.
Cloudflares beteende och aktuella gränser beskrivs i dokumentationen om cachetömning, guiden till utvecklingsläge och inställningarna för cacheregler.
Börja med sidan som visar gammalt innehåll
Installera tillägget, bekräfta den anslutna zonen och undersök den berörda adressen. Välj vad som ska tömmas utifrån resultaten. Kontrollera sedan sidan som besökarna faktiskt får.