
Controlo da cache Cloudflare
MCP Abilities – Cloudflare: encontre a cópia antiga antes de limpar a cache
Corrigiu uma página, mas um visitante continua a ver a versão de ontem. A Cloudflare pode guardar uma cópia separada. Esta extensão MCP para WordPress permite analisar a resposta pública, escolher o que limpar e voltar a verificar a página.
Uma página pode ter várias cópias em cache
Um site WordPress altera a hora de início de um curso, mas os visitantes continuam a ver o horário antigo. Confirme primeiro se a página guardada está correta. Depois, distinga a cache do servidor WordPress, a cache periférica da Cloudflare e a cache do navegador.
Limpar a Cloudflare remove os objetos guardados nessa cache. Não guarda alterações pendentes nem limpa a cache do navegador do visitante. Se o servidor de origem continuar a enviar uma cópia antiga, a Cloudflare pode voltar a obter essa mesma cópia.
A verificação de URL apresenta cabeçalhos como CF-Cache-Status, Age e Cache-Control. Não compara o texto da página por si. Leia também a resposta efetiva: o estado da cache, por si só, não prova que a hora esteja correta.
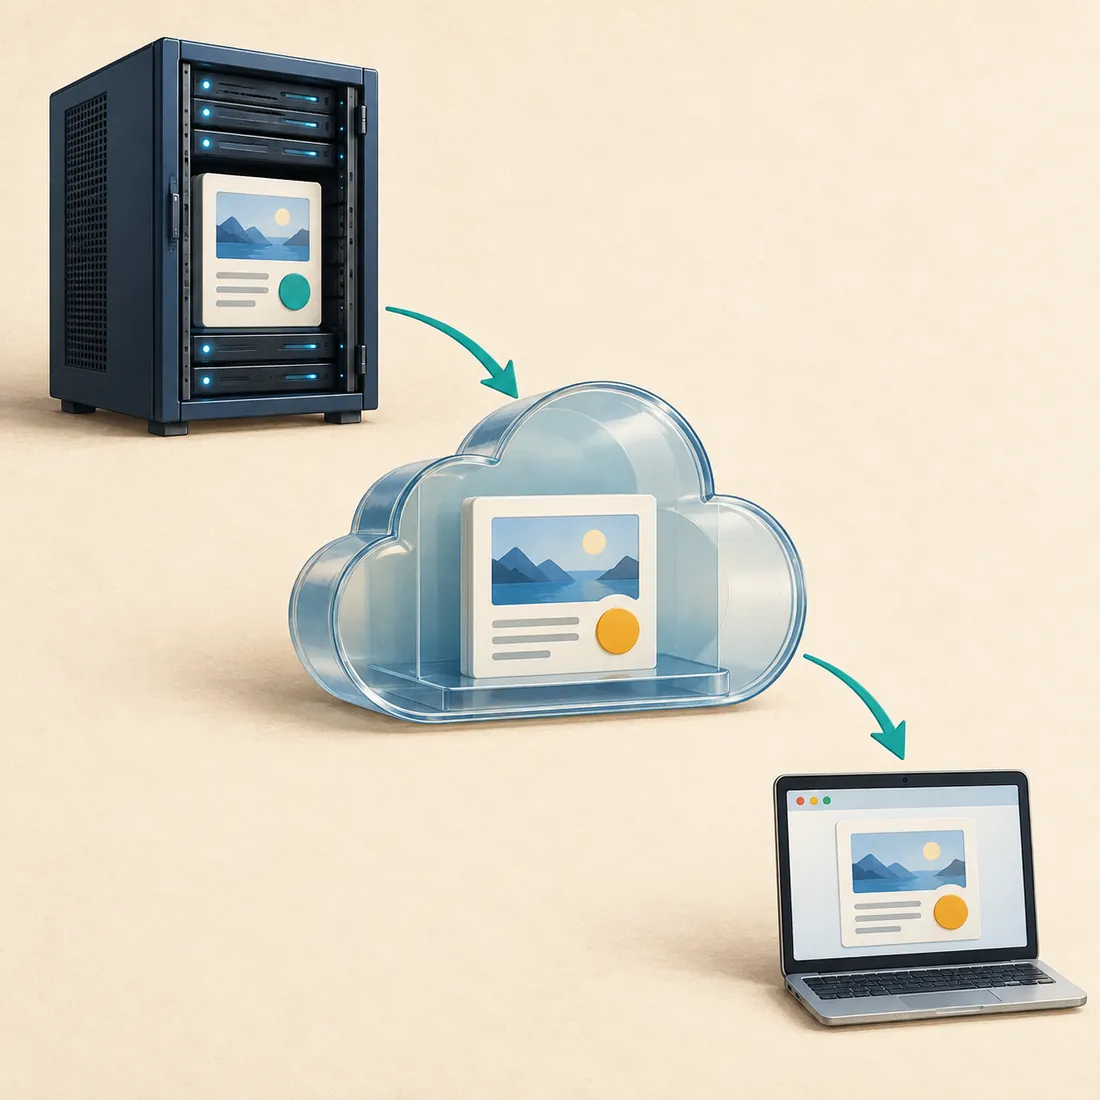
A cópia de origem, assinalada a verde-azulado, mudou. As cópias na cache periférica e no navegador, a amarelo, são anteriores. Cada camada exige uma verificação própria.
Limpar uma página pode abranger mais do que um endereço
A extensão converte URL de páginas sem extensão ou com .html em limpezas por prefixo quando não têm uma cadeia de consulta. Os URL de recursos e os que contêm uma cadeia de consulta continuam a ser limpos como URL exatos. O resultado lista as conversões automáticas em prefixos.
Um prefixo como example.com/classes/ também limpa os recursos em cache abaixo desse caminho. Representa um ramo do site, não um único ficheiro. Confirme o nome do anfitrião, o caminho do idioma e a barra final antes de o escolher.
As limpezas por anfitrião, etiqueta de cache ou zona completa abrangem grupos maiores. A Cloudflare suporta estes métodos em todos os planos, com limites por conta. As chaves de cache personalizadas podem exigir cabeçalhos que o campo de ficheiros desta extensão, limitado a cadeias de texto, não consegue enviar. Escolha um âmbito adequado entre os suportados.
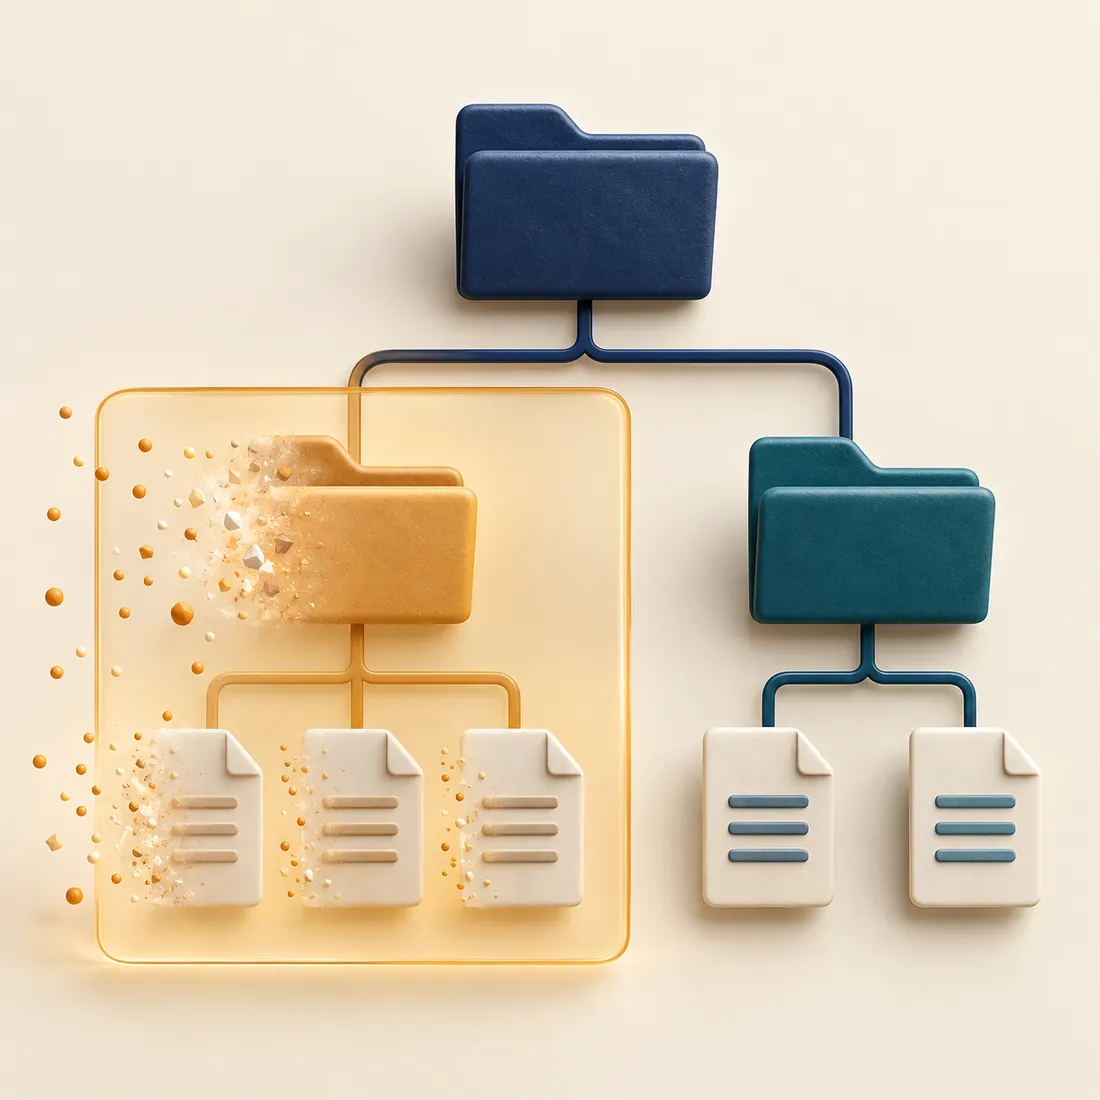
O ramo destacado mostra o âmbito da limpeza. Os recursos abaixo dele estão incluídos; o outro ramo fica de fora.
Analisar, delimitar, limpar e verificar
1. Confirmar a origem e a zona
Verifique o conteúdo guardado no WordPress e o URL público exato. Consulte a zona Cloudflare ligada antes de fazer alterações. Uma ligação autenticada à zona errada continua a apontar para o destino errado.
2. Ler a resposta
Analise as definições de cache, as regras e os cabeçalhos do URL afetado. A verificação trata, no máximo, 20 URL e repete cada pedido duas vezes por predefinição. Examine cada tentativa e o respetivo estado HTTP. O valor global de sucesso significa apenas que a verificação terminou.
3. Escolher o menor âmbito adequado
Para uma limpeza seletiva, indique expressamente purge_everything: false e forneça URL ou prefixos verificados. Reveja as operações comunicadas, incluindo as já concluídas se um pedido posterior falhar.
4. Confirmar o que os visitantes recebem
Peça novamente a página pública e confirme o texto ou a imagem alterados. Uma limpeza bem-sucedida na Cloudflare confirma que o pedido foi aceite, não que o servidor de origem forneceu a página correta. Se a versão antiga persistir, verifique separadamente o navegador e as caches locais.
As definições de cache exigem uma decisão separada
O modo de desenvolvimento contorna temporariamente a cache Cloudflare, mas não elimina os ficheiros guardados. A Cloudflare costuma desativá-lo ao fim de três horas. Consulte o estado antes de o alterar. Para remover uma cópia guardada, utilize uma limpeza de cache.
A ação de regras de cache HTML apresenta uma pré-visualização por predefinição. A regra aplica-se ao anfitrião escolhido e exclui vários caminhos e cookies habituais do WordPress. Pode substituir as instruções de cache do servidor de origem. A pré-visualização, portanto, não prova que as páginas privadas estejam protegidas.
Reveja os caminhos personalizados de início de sessão, conta, pagamento e conteúdo pessoal antes de ativar a cache HTML. As exclusões personalizadas abrangem o caminho escolhido e os seus descendentes. Analise a expressão gerada e teste os caminhos e cookies reais antes de aplicar a regra.
A extensão também tenta limpar o prefixo raiz do anfitrião público após concluir a instalação ou atualização de um plugin. Tenha este comportamento automático em conta ao planear alterações: abrange mais do que uma página.
Ligar o site WordPress e a zona Cloudflare corretos
Os mínimos declarados são WordPress 6.9 e PHP 8.0. O WordPress 6.9 inclui a Abilities API. Utilize uma versão de PHP com manutenção, uma ligação MCP Adapter autenticada e uma conta WordPress com permissão para gerir as opções do site.
O acesso à API Cloudflare exige um token ou uma chave adequados à zona e às ações previstas. O plugin oficial Cloudflare para WordPress pode fornecer as credenciais. As constantes WordPress suportadas são outra opção.
A ação de configuração das credenciais exige o plugin oficial e uma confirmação exata. Valida o acesso à zona antes de guardar as definições, sem devolver o segredo. Isso não prova que o token tenha todas as permissões de cache e regras. Confirme se as ações necessárias aparecem na descoberta de funções MCP.
Consulte o comportamento do fornecedor e os limites atuais na documentação de limpeza de cache, no guia do modo de desenvolvimento e nas definições das regras de cache da Cloudflare.
Comece pela página que parece desatualizada
Instale a extensão, confirme a zona ligada e analise o URL afetado. Escolha o âmbito da limpeza com base nos resultados e, depois, verifique a página que os visitantes recebem realmente.