
Cloudflare 缓存控制
MCP Abilities – Cloudflare:先找出旧副本,再清除缓存
页面已经改好,访客却还在看昨天的版本。Cloudflare 可能保存着另一份副本。通过这款 WordPress MCP 扩展,您可以检查公开响应,决定清除哪些内容,再重新验证页面。
一个页面可能有多份缓存副本
WordPress 网站修改了课程的开始时间,但访客看到的仍是旧时间。先确认已保存的页面内容正确,再区分 WordPress 服务器缓存、Cloudflare 边缘缓存和访客的浏览器缓存。
清除 Cloudflare 缓存会移除其中保存的对象,但不会保存尚未保存的内容,也不会清空访客的浏览器缓存。如果源站仍在返回旧副本,Cloudflare 就可能再次取回同一份旧副本。
URL 检查会报告 CF-Cache-Status、Age 和 Cache-Control 等响应头,但不会替您比较页面文字。还需阅读实际响应:缓存状态本身不能证明课程时间已经正确。
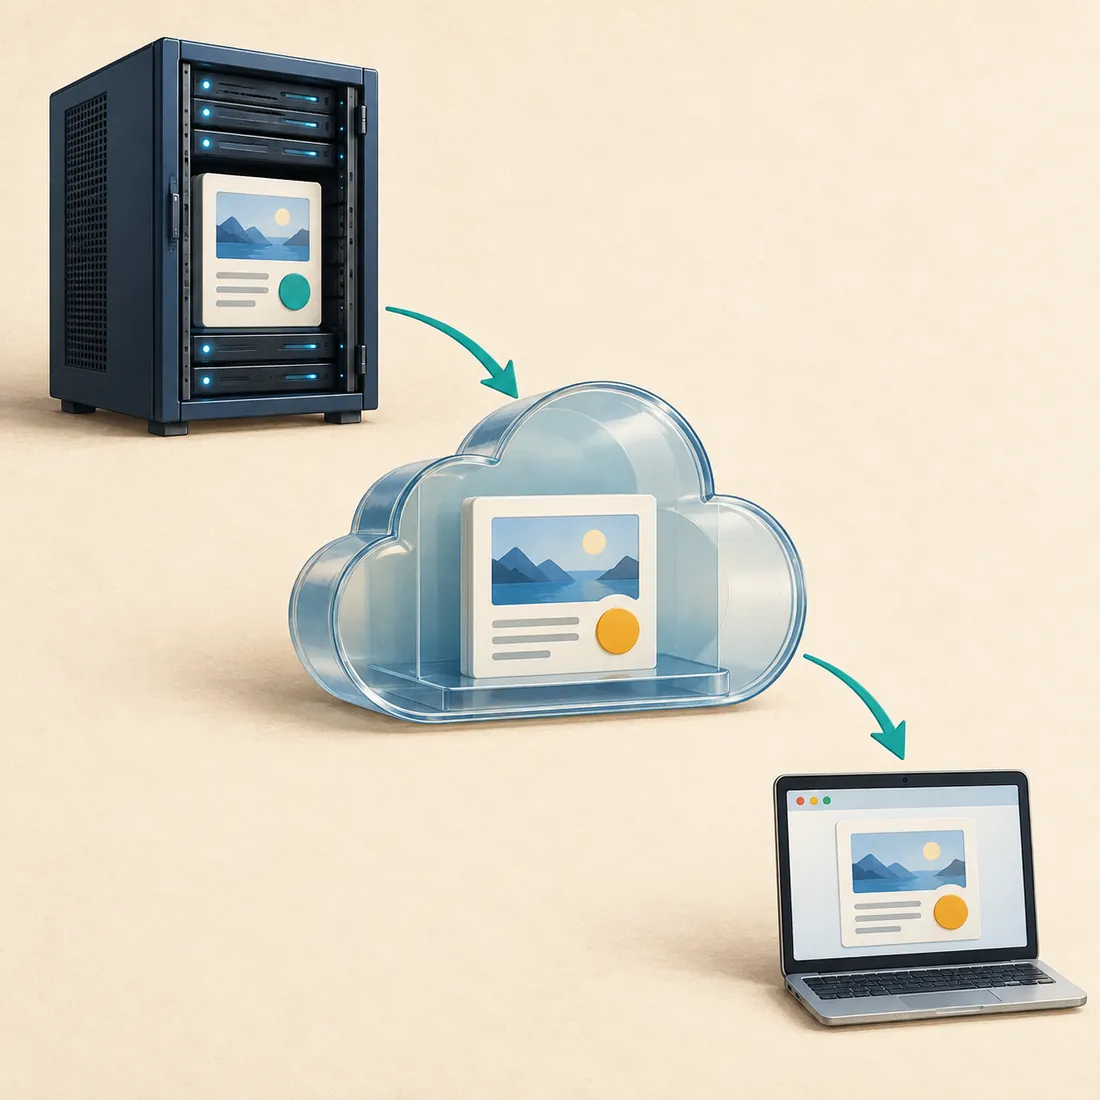
蓝绿色标记的源站副本已更新;黄色标记的边缘缓存和浏览器副本较旧。每一层都需要单独检查。
清除一个页面,可能不止影响一个地址
对于没有查询字符串、且无扩展名或以 .html 结尾的页面 URL,扩展会自动转为按前缀清除。资源 URL 和带查询字符串的 URL 仍按精确 URL 清除。返回结果会列出自动转换成的前缀。
例如,example.com/classes/ 这个前缀还会清除该路径下的缓存资源。它代表网站的一个分支,而不是一个文件。选择前缀前,请核对主机名、语言路径和末尾斜杠。
按主机名、缓存标签或整个区域清除,覆盖的范围更大。Cloudflare 在各套餐中都支持这些方式,并设有账户级限制。自定义缓存键可能需要额外的请求头,而此扩展的文件输入只接受字符串,无法提供这些请求头。应选择合适且受支持的清除范围。
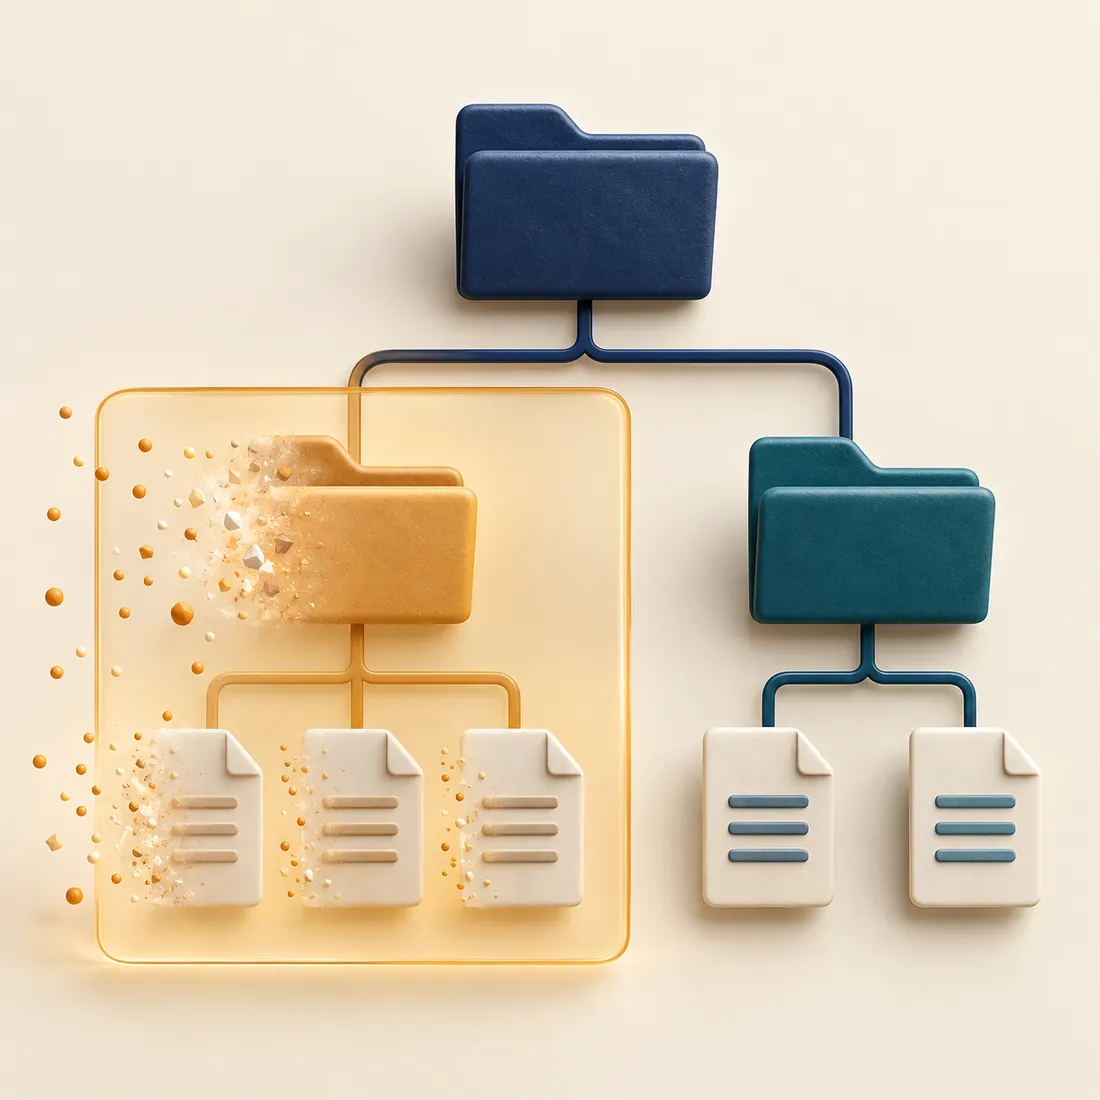
高亮分支就是清除范围。其下的资源包含在内,另一个分支不受影响。
检查、圈定、清除、验证
1. 确认源内容和区域
核对 WordPress 中已保存的内容及准确的公开 URL。更改前,读取当前连接的 Cloudflare 区域。即使身份验证成功,连接到错误区域仍然是选错了目标。
2. 阅读响应
检查缓存设置、规则以及目标 URL 的响应头。URL 检查最多处理 20 个地址,默认每个请求执行两次。请逐次检查结果和 HTTP 状态。最外层的成功值仅表示检查已完成。
3. 选择够用的最小范围
进行定向清除时,明确设置 purge_everything: false,并提供已核对的 URL 或前缀。阅读返回的操作记录;如果后续请求失败,也要检查此前已完成的操作。
4. 检查访客收到的内容
重新请求公开页面,核对修改后的文字或图片。Cloudflare 清除成功只说明请求已被接受,不代表源站提供了正确页面。如果旧版本仍然出现,请分别检查浏览器缓存和本地缓存。
缓存设置需要另行判断
开发模式会暂时绕过 Cloudflare 缓存,但不会删除已缓存的文件。Cloudflare 通常会在三小时后关闭该模式。修改前先读取其状态;如果目的是删除已保存的副本,应使用缓存清除。
HTML 缓存规则操作默认只预览更改。规则面向选定主机,并排除若干常见 WordPress 路径和 Cookie。它可以覆盖源站的缓存指令,因此预览规则并不能证明私密页面安全。
启用 HTML 缓存前,请检查自定义登录、账户、结账和个性化内容路径。自定义排除项覆盖所选路径及其子路径。应用规则前,请检查生成的表达式,并测试实际路径和 Cookie。
插件安装或更新完成后,此扩展还会尝试清除公开主机的根前缀。安排更改时需考虑这一自动行为,因为它的范围大于单个页面。
连接正确的 WordPress 网站与 Cloudflare 区域
声明的最低要求是 WordPress 6.9 和 PHP 8.0。WordPress 6.9 内置 Abilities API。请使用仍受维护的 PHP 版本、经过身份验证的 MCP Adapter 连接,以及有权管理网站选项的 WordPress 账户。
访问 Cloudflare API,需要适用于目标区域和操作的令牌或密钥。官方 Cloudflare for WordPress 插件可以提供凭据,也可以使用受支持的 WordPress 常量。
凭据配置操作要求安装官方插件,并提供完全一致的确认值。它会先验证区域访问权限,再保存设置,且不会返回凭据。这并不证明令牌拥有全部缓存或规则权限。请确认所需操作已出现在 MCP 功能发现结果中。