
Kontroll med Cloudflare-hurtigbufferen
MCP Abilities – Cloudflare: finn den gamle kopien før dere tømmer hurtigbufferen
Dere har rettet en side, men en besøkende ser fortsatt gårsdagens versjon. Cloudflare kan ha en egen kopi. Med dette MCP-tillegget for WordPress kan dere undersøke det offentlige svaret, velge hva dere vil tømme, og kontrollere siden på nytt.
Én side kan ha flere hurtigbufrede kopier
Starttiden for et kurs er endret på WordPress-nettstedet, men besøkende ser fortsatt den gamle tiden. Kontroller først at den lagrede siden er riktig. Skill deretter mellom hurtigbufferen på WordPress-serveren, Cloudflares mellomlager og hurtigbufferen i nettleseren.
Når dere tømmer Cloudflare, fjernes objektene som er lagret der. Det lagrer ikke innhold som mangler, og tømmer ikke nettleseren til den besøkende. Hvis opprinnelsesserveren fortsatt sender en gammel kopi, kan Cloudflare hente den samme kopien igjen.
URL-kontrollen viser HTTP-hoder som CF-Cache-Status, Age og Cache-Control. Den sammenligner ikke sideteksten for dere. Les også selve svaret. Status for hurtigbufferen beviser ikke at starttiden er riktig.
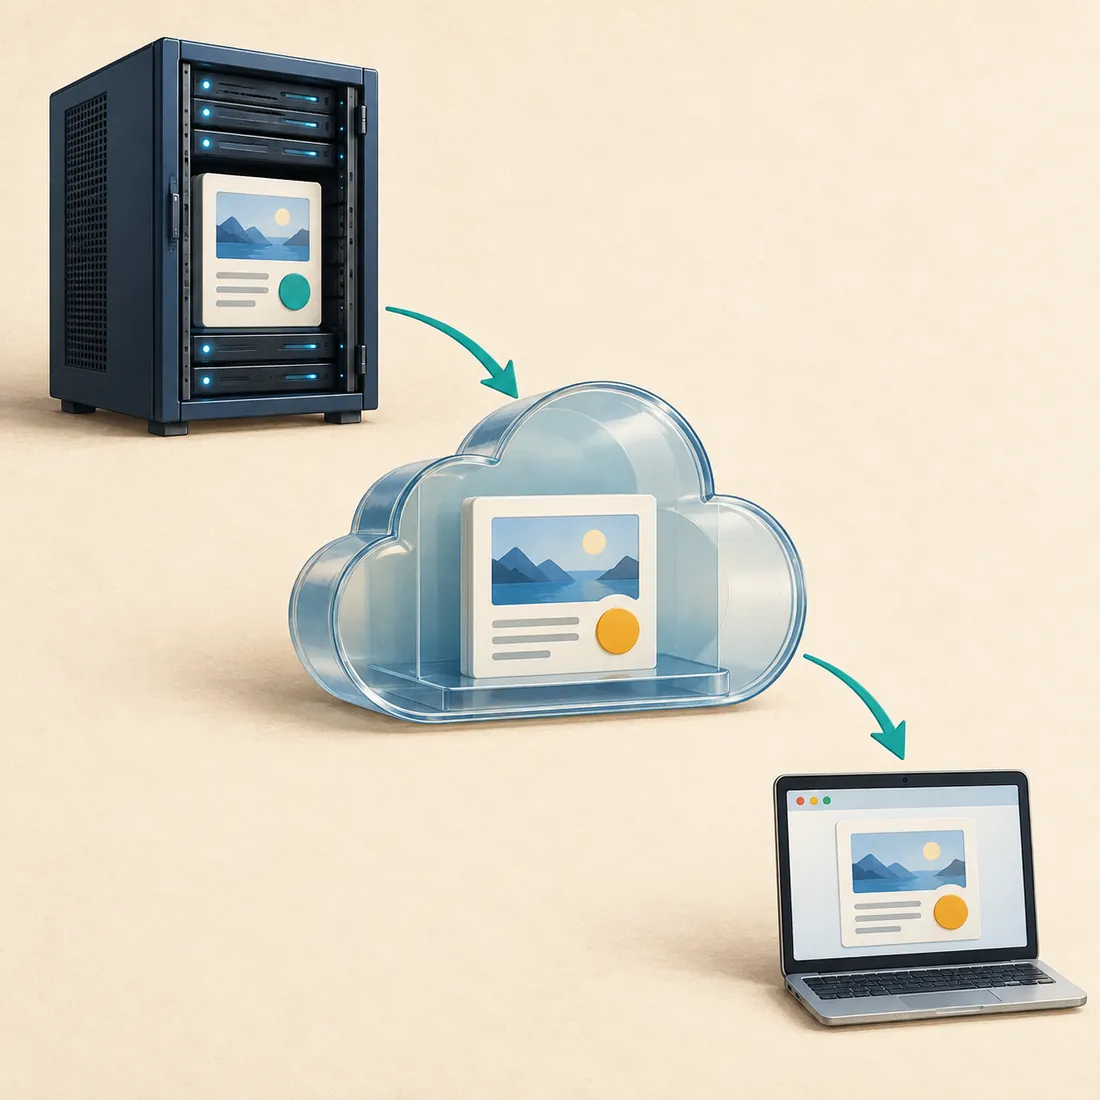
Kopien på opprinnelsesserveren, merket i blågrønt, er endret. Kopiene i mellomlageret og nettleseren, merket i gult, er eldre. Kontroller hvert lag.
Tømming for én side kan omfatte flere adresser
Tillegget gjør sideadresser uten filtype eller med .html om til prefiksbasert tømming når adressen ikke har en spørrestreng. Ressursadresser og adresser med spørrestreng tømmes som eksakte URL-er. Resultatet viser hvilke adresser som ble gjort om til prefikser.
Et prefiks som example.com/classes/ tømmer også hurtigbufrede ressurser under denne stien. Det omfatter en gren av nettstedet, ikke én fil. Kontroller vertsnavn, språksti og avsluttende skråstrek før dere velger prefikset.
Tømming etter vertsnavn, hurtigbuffermerker eller hele sonen omfatter større grupper. Cloudflare støtter disse metodene på alle abonnementer, med grenser per konto. Egendefinerte hurtigbuffernøkler kan kreve HTTP-hoder som tilleggets filfelt, som bare tar tekststrenger, ikke kan sende. Velg et støttet omfang som passer.
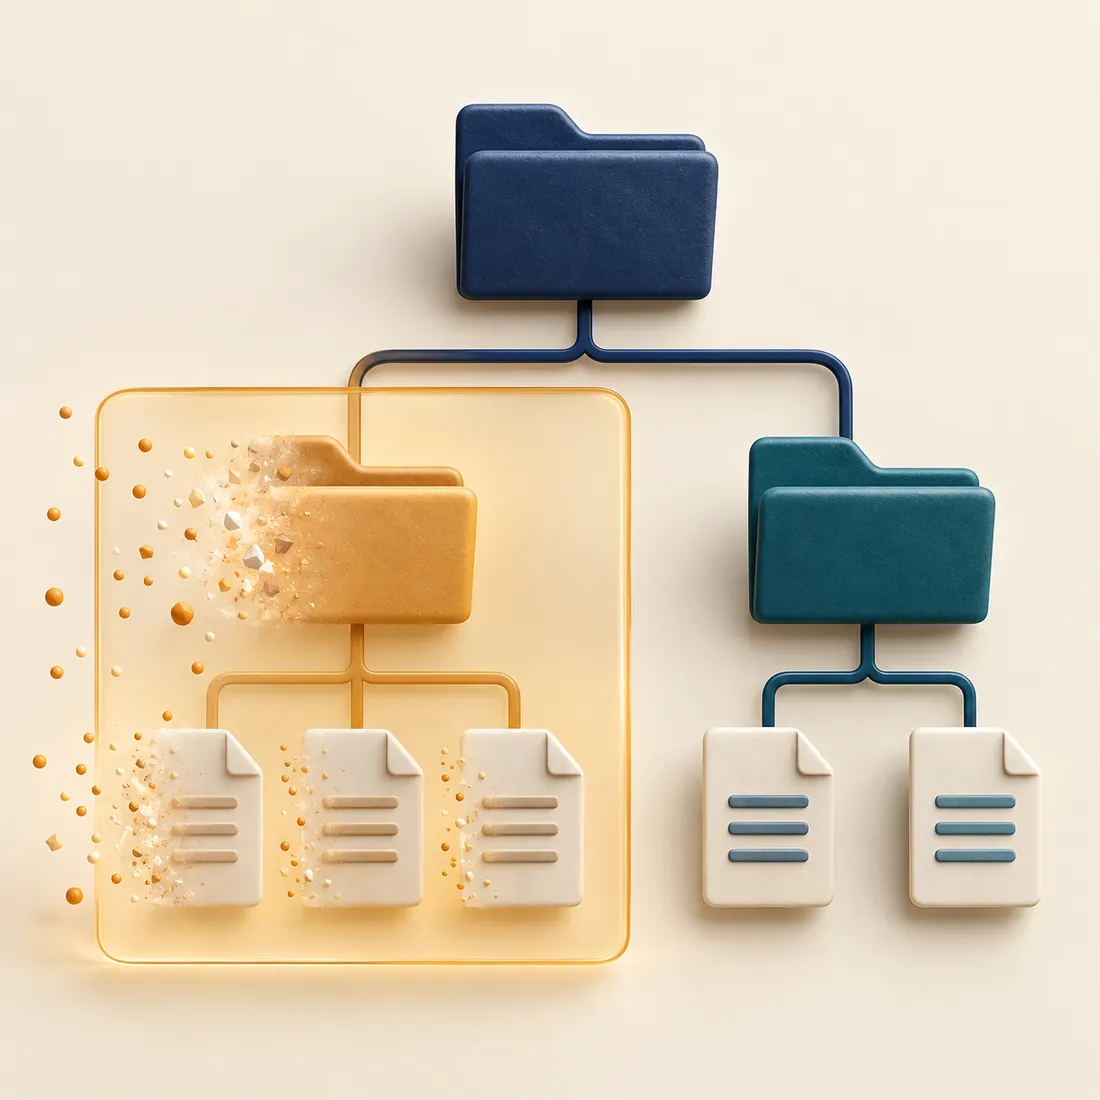
Den markerte grenen viser hva som tømmes. Ressurser under grenen er med. Den andre grenen er utenfor.
Undersøk, avgrens, tøm og kontroller
1. Bekreft kilden og sonen
Kontroller det lagrede WordPress-innholdet og den nøyaktige offentlige adressen. Les hvilken Cloudflare-sone som er koblet til, før dere gjør en endring. En godkjent tilkobling til feil sone er fortsatt feil mål.
2. Les svaret
Undersøk innstillingene, reglene og HTTP-hodene for den aktuelle adressen. URL-kontrollen tar høyst 20 adresser og sender hver forespørsel to ganger som standard. Kontroller hvert forsøk og HTTP-statusen. Suksessverdien på øverste nivå betyr bare at kontrollen er ferdig.
3. Velg det minste omfanget som passer
Ved målrettet tømming må dere uttrykkelig sette purge_everything: false og oppgi kontrollerte adresser eller prefikser. Les de rapporterte operasjonene. Det gjelder også fullførte operasjoner hvis en senere forespørsel feiler.
4. Kontroller hva besøkende får
Hent den offentlige siden på nytt og sjekk teksten eller bildet som er endret. Vellykket tømming hos Cloudflare betyr at forespørselen ble godkjent. Det beviser ikke at opprinnelsesserveren sendte riktig side. Kontroller nettleseren og lokal hurtigbufring separat hvis den gamle versjonen fortsatt vises.
Vurder innstillinger for hurtigbufring separat
Utviklingsmodus omgår Cloudflare-hurtigbufferen midlertidig. Den sletter ikke lagrede filer. Cloudflare slår den normalt av etter tre timer. Les statusen før dere endrer den. Bruk tømming når målet er å fjerne en lagret kopi.
Handlingen for HTML-hurtigbufferregler viser som standard en forhåndsvisning av endringen. Regelen gjelder valgt vert og unntar flere vanlige WordPress-stier og informasjonskapsler. Den kan overstyre serverens instruksjoner for hurtigbufring. En forhåndsvisning beviser derfor ikke at private sider er trygge.
Gå gjennom egne adresser for innlogging, konto, kasse og personlig innhold før dere aktiverer HTML-hurtigbufring. Egendefinerte unntak dekker den valgte stien og underliggende stier. Undersøk regeluttrykket og test de faktiske adressene og informasjonskapslene før dere tar regelen i bruk.
Tillegget forsøker også å tømme rotprefikset for den offentlige verten etter en fullført installasjon eller oppdatering av et innstikk. Ta hensyn til dette når dere planlegger endringer. Det omfatter mer enn én side.
Koble til riktig WordPress-nettsted og Cloudflare-sone
De oppgitte minstekravene er WordPress 6.9 og PHP 8.0. WordPress 6.9 har Abilities API innebygd. Bruk en vedlikeholdt PHP-versjon, en autentisert MCP Adapter-tilkobling og en WordPress-konto med rett til å administrere nettstedsinnstillinger.
Tilgang til Cloudflare API krever et token eller en nøkkel med tilgang til aktuell sone og aktuelle handlinger. Det offisielle Cloudflare-innstikket for WordPress kan levere tilkoblingsopplysningene. Støttede WordPress-konstanter er et annet alternativ.
Handlingen som konfigurerer tilkoblingsopplysninger, krever det offisielle innstikket og en nøyaktig bekreftelse. Den kontrollerer sonetilgang før innstillingene lagres, uten å returnere hemmeligheten. Det beviser ikke at tokenet har alle rettigheter for hurtigbuffer og regler. Kontroller at de nødvendige handlingene vises i MCP-oversikten.
Se Cloudflares dokumentasjon om tømming, veiledning for utviklingsmodus og innstillinger for hurtigbufferregler for leverandørens virkemåte og gjeldende grenser.
Begynn med siden som viser gammelt innhold
Installer tillegget, bekreft sonen og undersøk den aktuelle adressen. Velg hva dere vil tømme ut fra funnene. Kontroller deretter siden som besøkende faktisk får.